I DATA CENTER sono strutture anche militari oggetto di ritorsione bellica
Dalla rete civile al campo di battaglia. Come data center, cloud e infrastrutture dell’intelligenza artificiale diventano strategiche e nuovi bersagli militari trasformando il territorio in un nuovo fronte della guerra
di Francesco Cappello
Non è la prima volta che le strutture di telecomunicazione vengano prese di mira nei contesti bellici (vedi nota). La differenza sta nel fatto che oggi tali strutture hanno assunto la forma dei Data Center e delle GigaFactory dell’ intelligenza artificiale.
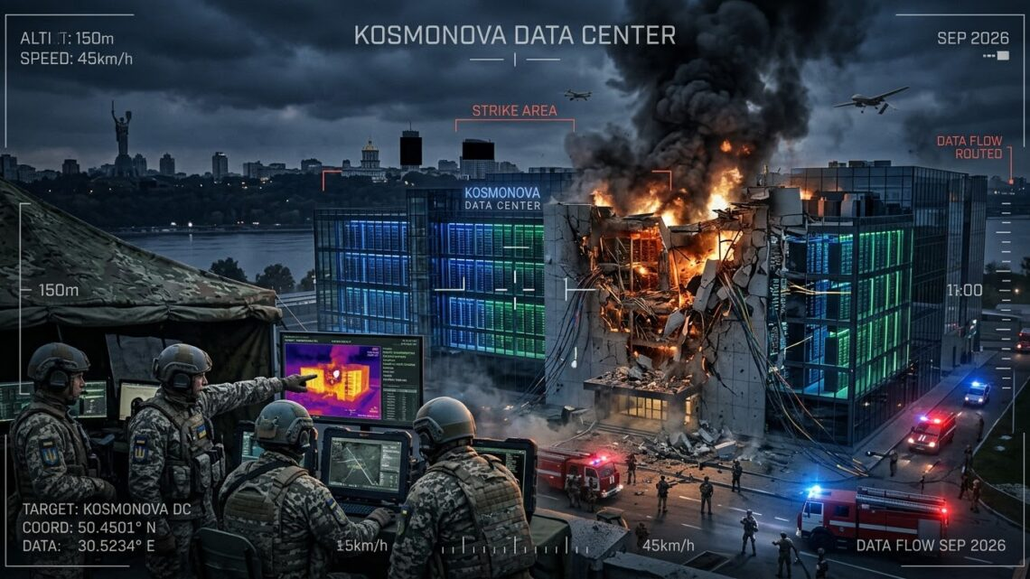
Negli ultimi giorni di settembre del 2026 le forze armate russe hanno lanciato una massiccia ondata di attacchi missilistici e droni contro la capitale ucraina, Kiev, prendendo di mira in modo specifico le infrastrutture di telecomunicazione e i grandi data center del Paese. Tra le strutture colpite e pesantemente danneggiate figurano le sedi e i server di operatori di primaria importanza a livello nazionale, come Kyivstar, Vodafone Ukraine, MiroHost, UTELS e Datagroup. Le conseguenze pratiche sull’economia e sulla popolazione civile sono state immediate e devastanti. Oltre centomila famiglie nella sola regione di Kiev sono rimaste isolate e prive di connessione internet, mentre interi settori cruciali per la tenuta del Paese, come quello finanziario e la Borsa valori PFTS, hanno subito improvvisi e prolungati blocchi operativi, aggravati dal tragico bilancio di vittime e feriti tra i civili che si trovavano in prossimità delle strutture bombardate.
Di fronte a questa drammatica offensiva, le autorità ucraine, guidate dal presidente Zelensky e dai suoi ministri, hanno duramente condannato l’accaduto, definendolo un deliberato attacco terroristico contro infrastrutture civili. La posizione ufficiale di Kiev è consistita nel negare categoricamente che i data center colpiti avessero una qualsivoglia funzione bellica, inquadrando i raid come un tentativo spietato di paralizzare l’economia digitale della nazione e di interrompere il normale flusso di informazioni vitale per la quotidianità dei cittadini. Al contrario, il Ministero della Difesa russo ha rivendicato gli attacchi, giustificandoli con la tesi secondo cui quei centri di calcolo fornivano un supporto diretto, logistico e operativo, indispensabile alle manovre militari ucraine.
Al di là delle opposte narrazioni che caratterizzano ogni conflitto, questo evento solleva un interrogativo cruciale che riguarda l’intera architettura della guerra moderna. Gli esperti di sicurezza cibernetica, i vertici militari e gli studiosi di geopolitica concordano su un fatto incontrovertibile: i data center contemporanei sono strutture intrinsecamente a “duplice uso”, ovvero dual-use civile-militare. Nell’era digitale, l’infrastruttura di rete ha assunto lo stesso ruolo strategico che ferrovie, snodi portuali e centrali elettriche ricoprivano nei conflitti del Novecento. Non esiste più una netta linea di demarcazione fisica tra i server su cui viaggiano i dati civili di un ospedale o di una banca e quelli su cui transitano le coordinate criptate per un attacco missilistico.
Per comprendere la profondità di questa trasformazione, è necessario osservare il paradigma del cosiddetto “cloud militare”. Le nazioni moderne, compresi gli Stati Uniti e i Paesi occidentali, hanno smesso di costruire esclusivamente reti informatiche chiuse, isolate e di sola proprietà della Difesa. Si affidano, invece, in modo sistematico ai grandi fornitori commerciali civili. Programmi governativi faraonici integrano direttamente le potenze di calcolo di colossi privati come Amazon, Microsoft, Google e Oracle all’interno degli apparati di sicurezza nazionale. Questi enormi data center civili offrono agli eserciti una capacità di archiviazione, ridondanza ed elaborazione dati su scala globale che nessuna forza armata potrebbe mantenere da sola. Il risultato è che i server che ospitano le applicazioni commerciali quotidiane possono trovarsi a pochi metri di distanza, o persino condividere la medesima struttura, con quelli che elaborano i piani logistici di un’operazione militare.
Sul campo di battaglia, le funzioni di queste infrastrutture sono divenute semplicemente insostituibili. La guerra odierna genera una mole di informazioni sbalorditiva, proveniente da sciami di droni in ricognizione, satelliti spia, intercettazioni radio e sensori sul terreno. I data center forniscono l’immensa potenza di calcolo necessaria per far funzionare sofisticati modelli di intelligenza artificiale capaci di processare questo oceano di dati in frazioni di secondo. Queste macchine filtrano il rumore di fondo, identificano schemi di movimento anomali delle truppe nemiche e trasformano i flussi video grezzi in precisissime coordinate di puntamento per l’artiglieria. Inoltre, per ridurre al minimo i tempi di latenza, le forze armate utilizzano oggi dei moduli operativi avanzati, ovvero veri e propri data center in miniatura dispiegati direttamente a ridosso della linea del fronte. Queste unità permettono ai soldati di elaborare le tattiche sul posto in tempo reale, mentre i grandi data center centrali situati nelle retrovie si occupano della fusione multi-dominio, sincronizzando le manovre tra le truppe di terra, l’aviazione, la marina e lo spazio cibernetico, fornendo ai comandi supremi un’unica, nitida immagine dell’intero teatro di guerra.
Questa intima fusione tra civile e militare pone sfide monumentali dal punto di vista del Diritto Internazionale Umanitario. Analisti di istituzioni autorevoli, come il Comitato Internazionale della Croce Rossa, avvertono che i data center commerciali, nel momento in cui offrono un contributo effettivo e rilevante all’azione militare, si trasformano legalmente in legittimi obiettivi militari ai sensi dell’Articolo 52 del Primo Protocollo Aggiuntivo delle Convenzioni di Ginevra. La vera tragedia della guerra moderna risiede proprio nella condivisione dell’infrastruttura fisica. A differenza di una vecchia fabbrica di munizioni, che poteva essere isolata e colpita senza intaccare direttamente le abitazioni circostanti, nei data center le attività belliche e quelle civili condividono lo stesso tetto, i medesimi processori, gli stessi cavi in fibra ottica interrati e i medesimi impianti di raffreddamento e alimentazione elettrica. Neutralizzare la capacità di calcolo di un nemico significa, inesorabilmente, spegnere anche i servizi vitali per la popolazione che si appoggia a quel nodo tecnologico.
Tutto questo porta a una conclusione inequivocabile per qualsiasi comunità o nazione. La logica brutale del conflitto armato non è scomparsa, ha semplicemente mutato i propri bersagli geografici, spostandosi dalle trincee ai nodi della rete. Chiunque decida, a livello politico o amministrativo, di ospitare sul proprio suolo enormi data center deve essere pienamente consapevole di una cruda realtà geopolitica: accogliere queste immense cattedrali digitali non significa solamente attrarre investimenti tecnologici o promesse di sviluppo economico, ma equivale a installare sul proprio territorio delle infrastrutture di importanza militare suprema. L’infrastruttura cloud non è un’entità eterea che fluttua nell’aria, ma poggia su tonnellate di cemento, cavi d’acciaio e tralicci ad alta tensione ben visibili. In caso di tensioni internazionali o di un conflitto aperto, per via della loro natura dual-use, questi siti diventano automaticamente bersagli prioritari e legittimi oggetti di ritorsione bellica, esponendo le città e i territori che li ospitano a tutti i gravissimi rischi di una guerra reale.
Nota
La distruzione fisica di infrastrutture informatiche e di telecomunicazione, nota in ambito strategico come attacco “cyber-cinetico”, vanta diversi precedenti storici che dimostrano come il dominio digitale sia ormai inseparabile dal campo di battaglia reale.
I conflitti in Jugoslavia del 1999 e in Iraq del 2003 rappresentano i precursori di questa dottrina. Durante l’operazione Allied Force, la NATO bombardò sistematicamente i ripetitori televisivi, i nodi telefonici e i primordiali centri di smistamento dati di Belgrado con l’obiettivo di paralizzare la catena di comando e controllo serba. Una strategia identica venne applicata dalla coalizione a guida statunitense durante l’invasione dell’Iraq, dove potenti raid aerei neutralizzarono i principali hub di telecomunicazione e i server governativi di Baghdad fin dalle primissime ore dell’operazione “Shock and Awe”.
Un momento di svolta assoluta nella storia militare e della sicurezza informatica si è verificato nel maggio del 2019 nella Striscia di Gaza. In quell’occasione, le Forze Israeliane (IDF) condussero un attacco aereo mirato che rase al suolo un edificio commerciale all’interno del quale operava, secondo l’IDF, un’unità di hacker di Hamas. Questo evento è passato alla storia come il primo caso ufficialmente dichiarato in cui uno Stato ha risposto a un’offensiva puramente informatica non con un contro-hackeraggio, ma con un bombardamento fisico immediato, segnando il collasso definitivo del confine tra guerra virtuale e ritorsione reale.
La guerra tra Russia e Ucraina, ben prima dei recenti bombardamenti ai data center di Kiev, aveva già mostrato l’impatto di questa letale convergenza. Nel giorno stesso dell’invasione del febbraio 2022, un attacco ibrido russo ha combinato la diffusione di un malware distruttivo contro i terminali terrestri della rete satellitare Viasat KA-SAT con bombardamenti missilistici sulle torri televisive e sui principali nodi in fibra ottica ucraini. Il recente attacco del settembre 2026 contro il data center Kosmonova di Kiev, che ha oscurato canali televisivi e reti di telecomunicazione, si inserisce esattamente in questa continuità tattica rivendicata da Mosca.
Anche le tensioni in Medio Oriente della primavera del 2026 hanno confermato questa pericolosa tendenza globale. Nel contesto del conflitto ibrido tra Stati Uniti, nazioni del Golfo e milizie supportate dall’Iran, le infrastrutture tecnologiche ospitate nella penisola arabica sono finite sotto il fuoco incrociato. Sono stati registrati attacchi con droni contro strutture ospitanti data center commerciali legati allo sviluppo dell’intelligenza artificiale. Questa minaccia fisica ha spinto grandi fornitori cloud occidentali ad ammettere l’impossibilità di garantire l’integrità strutturale degli edifici, consigliando ai clienti di migrare i propri dati sensibili verso server situati in Europa o nel Nord America.
Infine, la vulnerabilità dell’hardware si estende ben oltre i confini terrestri e scende sotto la superficie degli oceani. I cavi sottomarini in fibra ottica, che trasportano oltre il 95 percento del traffico internet globale e delle transazioni finanziarie transatlantiche, sono sempre più spesso oggetto di attenzioni militari. Dai sabotaggi nel Mar Baltico fino ai danneggiamenti strategici nel Mar Rosso, queste dorsali sommerse dimostrano ancora una volta che il cloud computing, per quanto immateriale possa sembrare nella percezione comune, dipenderà sempre dalla sopravvivenza fisica di cavi, rack di server e fondamenta in cemento armato.
FONTI
Convenzioni di Ginevra: Il riferimento normativo primario è l’Articolo 52 del Primo Protocollo Aggiuntivo. Questo articolo stabilisce la protezione generale dei beni civili e impone che gli attacchi siano limitati ai soli obiettivi militari.
Comitato Internazionale della Croce Rossa (CICR): Si fa riferimento alle valutazioni giuridiche e alle linee guida del 2026 relative all’uso militare di infrastrutture civili. L’istituzione riconosce che i data center commerciali possono diventare legittimi obiettivi militari qualora i loro server o le loro reti vengano utilizzati per supportare le capacità operative e di intelligence delle forze armate.
Ministeri della Difesa (Russia e Ucraina): Le fonti di attualità comprendono le dichiarazioni ufficiali e i report riguardanti i bombardamenti del settembre 2026. Nello specifico, si citano i report sul Ministero della Difesa russo che ha rivendicato gli attacchi contro i centri di elaborazione dati situati a Kiev, come nel caso del data center Kosmonova.
Precedenti Strategici (NATO e IDF): L’analisi si basa sulla documentazione storica delle operazioni contro i nodi di telecomunicazione in Jugoslavia (1999) e in Iraq (2003). A questi si aggiungono i report sul precedente tattico del 2019 a Gaza, quando le Forze di Difesa Israeliane (IDF) condussero un attacco fisico mirato contro una struttura commerciale utilizzata da un’unità di hacker di Hamas.
29/9/2026 https://www.francescocappello.com/



Lascia un Commento
Vuoi partecipare alla discussione?Sentitevi liberi di contribuire!